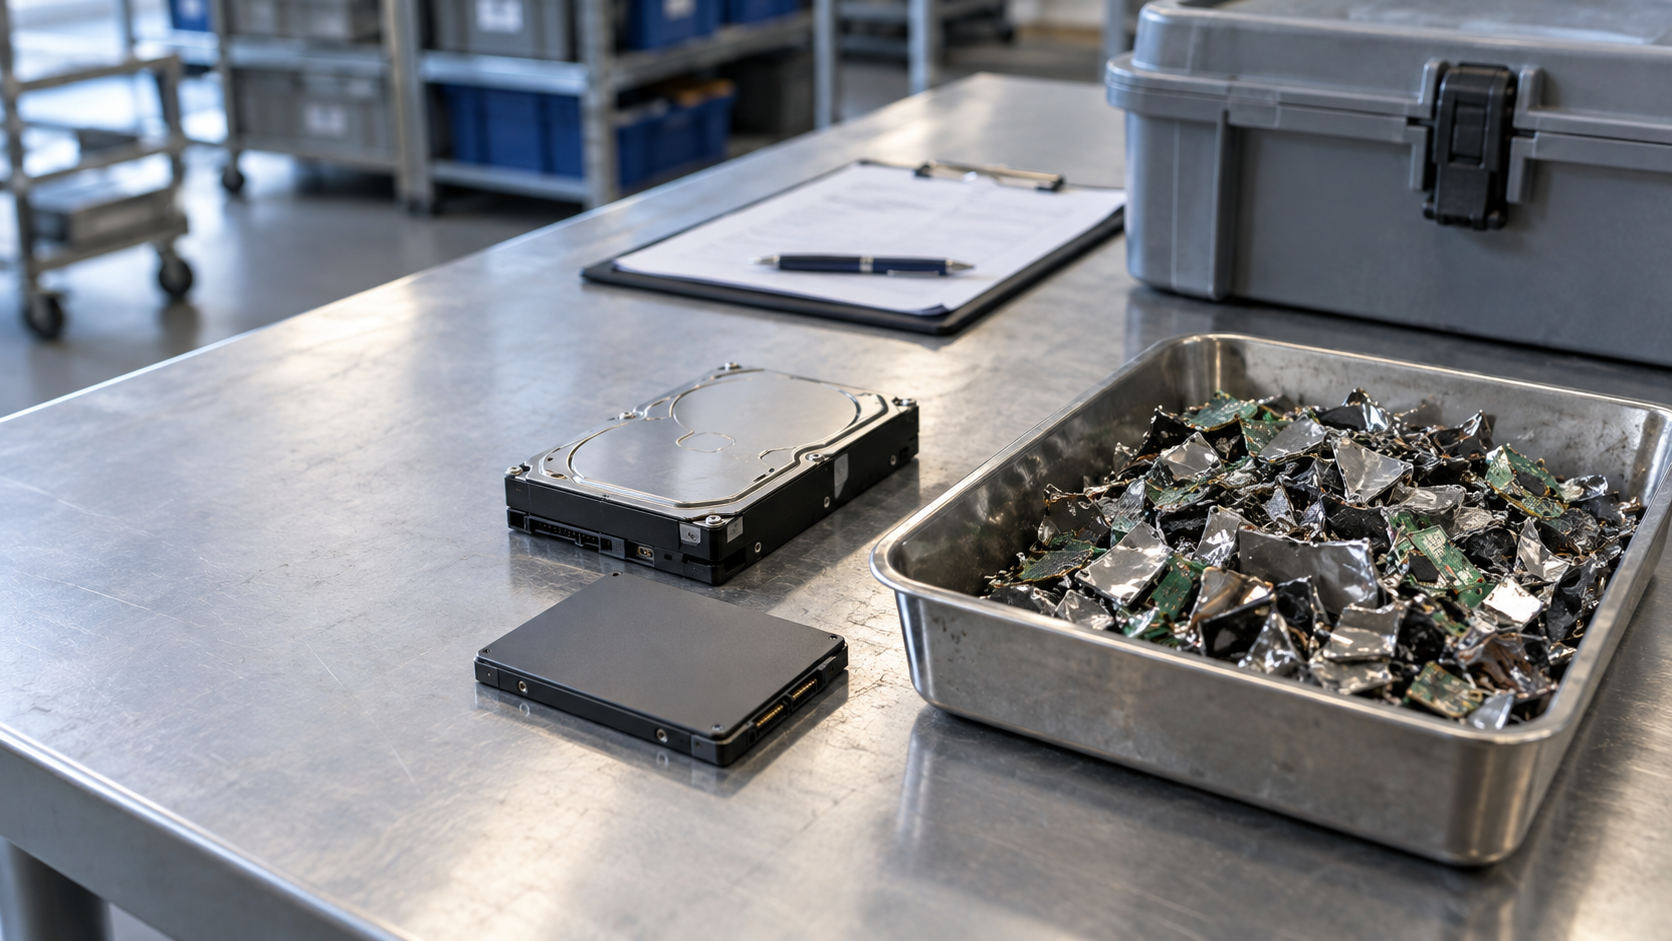
Eine ausgemusterte SSD wirkt auf den ersten Blick erstaunlich unspektakulär. Sie verschwindet aus dem Server, landet in einer Kiste und wird irgendwann entsorgt oder verkauft. Doch gerade dieser letzte Abschnitt im Lebenszyklus von IT-Hardware ist für Unternehmen heikel. Auf dem Datenträger können personenbezogene Informationen, Zugangsdaten, Geschäftsgeheimnisse, Konfigurationsdateien oder vollständige Sicherungen liegen. Selbst vermeintlich leere Laufwerke enthalten mitunter Daten, die sich mit geeigneten Werkzeugen wiederherstellen lassen. Das Thema Datenträgervernichtung und gesetzliche Anforderungen im Unternehmenskontext beginnt deshalb nicht erst beim Schredder. Es umfasst den gesamten Prozess: von der internen Freigabe über die Auswahl einer passenden Lösch- oder Vernichtungsmethode bis zum nachvollziehbaren Nachweis, was mit welchem Gerät geschehen ist.
Für die betriebliche Praxis lohnt es sich deshalb, Datenträgervernichtung nicht isoliert als Entsorgungsaufgabe zu betrachten, sondern gemeinsam mit den datenschutzrechtlichen Anforderungen zu planen. Bevor ein Laufwerk den Betrieb verlässt, sollten Verantwortliche klären, welche Informationen darauf liegen, ob Aufbewahrungspflichten bestehen und welcher Nachweis benötigt wird. Diese Vorbereitung erleichtert die Auswahl geeigneter Verfahren und verhindert, dass aus einem routinemäßigen Hardwarewechsel ein vermeidbares Sicherheitsrisiko entsteht.
Bei kernenergie-portal.de schauen wir gewöhnlich auf Hardware aus der Perspektive von Leistung, Zuverlässigkeit und Lebensdauer. Genau diese Eigenschaften spielen auch beim professionellen Umgang mit ausgedienten Datenträgern eine Rolle. Moderne NVMe-SSDs, klassische Festplatten, Storage-Systeme und Server lassen sich nicht nach einem einheitlichen Rezept behandeln. Gleichzeitig wäre es weder wirtschaftlich noch nachhaltig, jedes funktionsfähige Gerät sofort mechanisch zu zerstören. Unternehmen benötigen daher einen Prozess, der Datenschutz, Informationssicherheit und Ressourcenschutz miteinander verbindet. Eine kontrollierte, verifizierte Datenlöschung kann eine Wiederverwendung ermöglichen. Wo das technische oder organisatorische Risiko zu hoch ist, bleibt dagegen nur die physische Vernichtung.
Aus ausgemusterter Hardware wird schnell ein Compliance-Fall
Ein Datenträger ist kein gewöhnliches Betriebsmittel, solange sich darauf schutzwürdige Informationen befinden oder befinden könnten. Das gilt für die große Serverfestplatte ebenso wie für die kleine M.2-SSD aus einem Notebook. Auch USB-Sticks, Speicherkarten, Mobiltelefone, Netzwerkgeräte und Drucker mit internem Speicher dürfen nicht übersehen werden. In Unternehmen entstehen Risiken häufig nicht durch spektakuläre Angriffe, sondern durch unsaubere Übergaben. Ein Mitarbeiter legt alte Laufwerke ins Lager, ein externer Dienstleister holt eine Palette ab und niemand kann später eindeutig sagen, welche Seriennummer zu welchem System gehörte. Wird ein solcher Datenträger unzureichend gelöscht weiterverkauft, kann daraus eine Datenschutzverletzung entstehen. Hinzu kommen mögliche Verstöße gegen interne Sicherheitsrichtlinien, Vertraulichkeitsvereinbarungen oder branchenspezifische Vorgaben. Verantwortliche sollten die Ausmusterung daher als festen Bestandteil des Informationssicherheits- und Asset-Managements behandeln, nicht als beiläufige Aufgabe der Entsorgungsabteilung.
Welche Vorgaben sich aus der DSGVO ergeben
Die Datenschutz-Grundverordnung schreibt Unternehmen nicht pauschal vor, dass jede Festplatte geschreddert werden muss. Sie verlangt jedoch einen angemessenen Schutz personenbezogener Daten über deren gesamten Lebenszyklus. Besonders relevant sind die Grundsätze der Zweckbindung, Speicherbegrenzung, Integrität und Vertraulichkeit. Werden Daten nicht mehr benötigt und bestehen keine gesetzlichen Aufbewahrungspflichten, müssen sie im Rahmen eines Löschkonzepts beseitigt werden. Außerdem sind geeignete technische und organisatorische Maßnahmen erforderlich, deren Stärke sich am jeweiligen Risiko orientiert. Bei einem Datenträger aus einem öffentlich genutzten Schulungsrechner kann die Bewertung anders ausfallen als bei einem Laufwerk aus der Personalabteilung, einem medizinischen System oder einem Server mit Kundendaten. Beauftragt ein Unternehmen einen externen Anbieter mit der Datenlöschung oder Vernichtung, müssen zudem Verantwortlichkeiten, Weisungsbefugnisse und vertragliche Datenschutzfragen geprüft werden. Ob eine Vereinbarung zur Auftragsverarbeitung erforderlich ist, hängt von der konkreten Leistung und dem Zugriff auf personenbezogene Daten ab.
Löschen, überschreiben oder physisch zerstören?
Im Alltag werden Datenlöschung und Datenträgervernichtung gern in einen Topf geworfen. Technisch handelt es sich jedoch um unterschiedliche Verfahren. Beim einfachen Löschen einer Datei wird häufig nur ihr Eintrag im Dateisystem entfernt; die eigentlichen Datenblöcke können zunächst erhalten bleiben. Auch eine schnelle Formatierung bietet in der Regel keine ausreichende Sicherheit. Professionelle Löschverfahren überschreiben zugängliche Speicherbereiche oder verwenden gerätespezifische Funktionen wie Secure Erase beziehungsweise Sanitize. Bei verschlüsselten Datenträgern kann außerdem eine fachgerecht umgesetzte kryptografische Löschung geeignet sein, sofern die Schlüssel zuverlässig vernichtet werden und die Verschlüsselung korrekt eingerichtet war. Eine physische Vernichtung macht den Datenträger dagegen dauerhaft unbrauchbar, etwa durch Zerkleinerung auf eine definierte Partikelgröße. Welches Verfahren angemessen ist, hängt vom Schutzbedarf, vom Datenträgertyp, vom technischen Zustand und von der geplanten Weiterverwendung ab. Ein starres „Dreimal überschreiben und fertig“ greift bei moderner Speichertechnik oft zu kurz.
DIN 66399 bietet Orientierung für Schutzklassen und Sicherheitsstufen
Für die strukturierte Auswahl eines Vernichtungsverfahrens wird in Deutschland häufig die DIN 66399 herangezogen. Sie unterscheidet Schutzklassen, Sicherheitsstufen und verschiedene Materialklassen. Digitale Datenträger werden dabei nicht genauso behandelt wie Papierakten, Mikrofilme oder optische Medien. Die Norm hilft Unternehmen, den Schutzbedarf einzuordnen und eine geeignete Zerkleinerung festzulegen. Wichtig ist allerdings: Eine DIN-Norm ist nicht automatisch ein Gesetz. Sie kann dennoch als anerkannte Orientierung dienen und dabei helfen, ein nachvollziehbares Sicherheitsniveau zu definieren. Entscheidend bleibt die konkrete Risikoanalyse. Besonders sensible Informationen können eine höhere Sicherheitsstufe erfordern als allgemeine interne Daten. Unternehmen sollten deshalb nicht lediglich beim Dienstleister „Vernichtung nach DIN“ bestellen, sondern dokumentieren, welche Schutzklasse und welche Sicherheitsstufe vereinbart wurden. Ebenso sollte klar sein, ob Datenträger vollständig vernichtet, zuvor gelöscht oder nach erfolgreicher Löschung einer Wiederverwendung zugeführt werden.
Aufbewahrungspflichten und Löschfristen müssen zusammenpassen
Der Wunsch, alte Daten möglichst schnell zu entfernen, kann mit gesetzlichen oder vertraglichen Aufbewahrungspflichten kollidieren. Buchungsunterlagen, steuerlich relevante Informationen, Handelskorrespondenz und bestimmte Nachweise dürfen nicht beliebig früh gelöscht werden. Gleichzeitig ist eine unbegrenzte Speicherung „für alle Fälle“ datenschutzrechtlich problematisch. Ein tragfähiges Löschkonzept verbindet daher unterschiedliche Fristen und ordnet sie konkreten Datenkategorien zu. Vor der Vernichtung eines Datenträgers muss außerdem geklärt werden, ob die benötigten Informationen vollständig und revisionssicher in ein anderes System übernommen wurden. Ein Backup allein beantwortet diese Frage nicht automatisch. Auch Sicherungsmedien altern, werden ersetzt und müssen am Ende ihres Lebenszyklus sicher behandelt werden. Dazu kommen mögliche Sperrvermerke, laufende Gerichtsverfahren oder interne Untersuchungen, die eine reguläre Löschung vorübergehend ausschließen können. Die Freigabe sollte deshalb durch klar benannte Verantwortliche erfolgen und nicht allein von der IT-Abteilung oder einem einzelnen Administrator abhängen.
SSDs, NVMe-Laufwerke und RAID-Systeme haben ihre eigenen Tücken
Bei magnetischen Festplatten war das gezielte Überschreiben über viele Jahre eine verbreitete Methode. Moderne SSDs funktionieren anders. Ihre Controller verteilen Schreibvorgänge durch Wear Leveling auf unterschiedliche Speicherzellen, reservieren Ersatzbereiche und verschieben Daten intern. Ein Betriebssystem kann daher nicht zuverlässig garantieren, dass jeder physische Speicherbereich durch gewöhnliches Überschreiben erreicht wurde. Auch defekte Laufwerke stellen ein Problem dar: Ist eine SSD nicht mehr ansprechbar, lässt sich ein softwarebasiertes Löschverfahren weder vollständig durchführen noch sauber verifizieren. Bei RAID-Systemen kommen weitere Ebenen hinzu. Daten können über mehrere Laufwerke verteilt sein, während Controller-Caches, Hot-Spare-Medien oder separate Verwaltungsgeräte zusätzliche Informationen enthalten. Selbst Server-Mainboards, Netzwerkkomponenten und Storage-Appliances besitzen mitunter Flash-Speicher für Konfigurationen, Protokolle oder Zugangsdaten. Ein professioneller Prozess betrachtet deshalb nicht nur sichtbare Festplatteneinschübe. Er erfasst das komplette System und ordnet jedem Speichermedium eine technisch geeignete Behandlung zu.
Die Nachweiskette ist fast so wichtig wie das Verfahren selbst
Ein sicher gelöschter Datenträger hilft im Audit nur begrenzt, wenn niemand nachweisen kann, welcher Datenträger tatsächlich bearbeitet wurde. Unternehmen benötigen daher eine belastbare Dokumentation. Dazu gehören je nach Prozess Inventarnummer, Hersteller, Modell, Seriennummer, Kapazität, Herkunftssystem, Löschmethode, Ergebnis der Verifikation, Datum und verantwortliche Stelle. Bei der physischen Vernichtung sollte zusätzlich das angewendete Verfahren beziehungsweise die vereinbarte Sicherheitsstufe festgehalten werden. Ebenso wichtig ist die sogenannte Chain of Custody, also die lückenlose Übergabekette. Wer hatte wann Zugriff auf die Geräte? Wie wurden sie transportiert? Waren Behälter verschlossen oder versiegelt? Wo erfolgte die Verarbeitung? Was geschah mit aussortierten oder nicht lesbaren Medien? Ein Vernichtungszertifikat ist hilfreich, ersetzt aber keine durchdachte Prozesskontrolle. Werden Geräte chargenweise verarbeitet, sollte die Zuordnung einzelner Assets trotzdem so genau sein, wie es der Schutzbedarf und die interne Risikobewertung verlangen.
Refurbishing kann sicherer und nachhaltiger als vorschnelles Schreddern sein
Mechanische Vernichtung erzeugt Sicherheit durch Unbrauchbarkeit, vernichtet jedoch gleichzeitig den materiellen und wirtschaftlichen Wert des Datenträgers. Bei funktionsfähiger Business-Hardware kann eine geprüfte Datenlöschung die sinnvollere Option sein. Das Gerät bleibt nutzbar, wertvolle Rohstoffe werden länger im Kreislauf gehalten und die energieintensive Herstellung eines Ersatzprodukts wird zumindest hinausgezögert. Genau hier überschneiden sich Informationssicherheit und nachhaltiges IT-Asset-Management. Voraussetzung ist, dass die Löschung zuverlässig durchgeführt, protokolliert und überprüft werden kann. Besteht der Datenträger den Prozess nicht, muss er konsequent aussortiert und physisch vernichtet werden. KONSER OHG verbindet laut Unternehmensausrichtung sichere Datenlöschung mit IT-Refurbishing und Remarketing. Ein solcher Ansatz ist besonders für Firmen interessant, die größere Mengen an Notebooks, Servern, Speichersystemen oder Komponenten austauschen und dabei nicht zwischen Datenschutz und Ressourcenschutz wählen möchten. Entscheidend bleibt allerdings stets das konkrete Sicherheitskonzept hinter der Dienstleistung.
Auch Umwelt- und Abfallrecht spielen bei der Entsorgung mit
Ist eine Wiederverwendung technisch nicht möglich oder aus Sicherheitsgründen ausgeschlossen, wird aus alter Hardware unter Umständen Elektroaltgerät beziehungsweise Abfall. Dann genügt es nicht, die Geräte irgendwie aus dem Gebäude zu schaffen. Unternehmen müssen prüfen, welche Pflichten sich aus dem Kreislaufwirtschaftsrecht und dem Elektro- und Elektronikgerätegesetz ergeben. Besonders relevant ist die Abgrenzung zwischen funktionsfähiger Gebrauchtware, die weitervermarktet werden kann, und tatsächlichem Abfall. Diese Einordnung beeinflusst Transport, Behandlung und mögliche grenzüberschreitende Verbringung. Auch nach der Datenvernichtung sollten enthaltene Metalle, Leiterplatten und andere Materialien möglichst fachgerecht verwertet werden. Akkus und beschädigte Lithium-Ionen-Batterien benötigen zudem besondere Aufmerksamkeit, weil sie beim Transport und bei der Lagerung ein Brandrisiko darstellen können. Ein verantwortungsvoller Dienstleister sollte daher nicht nur über Löschsoftware und Schredder sprechen, sondern auch erläutern können, welche Verwertungswege genutzt werden und wie nicht wiederverwendbare Komponenten behandelt werden.
So lässt sich ein belastbarer Prozess im Unternehmen etablieren
Ein funktionierender Ausmusterungsprozess beginnt mit einem vollständigen Gerätebestand. Jedes Asset sollte einer verantwortlichen Stelle, einem Standort und einer Schutzbedarfskategorie zugeordnet sein. Sobald Hardware ausgesondert wird, folgt eine dokumentierte Freigabe. Anschließend entscheidet eine definierte Matrix, ob eine verifizierte Löschung, eine kryptografische Löschung oder eine physische Vernichtung erforderlich ist. Diese Entscheidung sollte Datenträgertyp, Funktionsfähigkeit, Datenkategorie und geplante Nachnutzung berücksichtigen. Bis zur Übergabe müssen die Geräte in einem kontrollierten Bereich gelagert werden. Der Transport erfolgt idealerweise in verschlossenen Behältern und mit nachvollziehbarer Übergabedokumentation. Nach Abschluss werden Protokolle und Zertifikate geprüft, nicht bloß abgelegt. Stichproben, interne Audits und regelmäßige Aktualisierungen der Verfahrensanweisung helfen dabei, Schwachstellen zu erkennen. Auch Mitarbeiter sollten wissen, dass alte Hardware nicht eigenmächtig verschenkt, verkauft oder in frei zugänglichen Sammelboxen abgelegt werden darf.
Woran sich ein geeigneter IT-Remarketing-Partner erkennen lässt
Bei der Auswahl eines externen Partners sollte nicht allein der Ankaufspreis entscheiden. Relevanter sind transparente Abläufe, nachvollziehbare Sicherheitsmaßnahmen und eine klare Trennung zwischen löschbaren, defekten und physisch zu vernichtenden Datenträgern. Unternehmen sollten nach den eingesetzten Verfahren, der Verifikation, der Protokollierung und den Sicherheitsvorkehrungen an den Verarbeitungsstandorten fragen. Ebenso wichtig sind geregelte Zugriffsrechte, geschultes Personal, versicherter Transport und ein belastbares Konzept für Störungen oder fehlgeschlagene Löschungen. KONSER setzt bei seinem Leistungsprofil auf Datenlöschung, Wiedervermarktung und die Verlängerung der Hardwarelebensdauer. Für Geschäftskunden kann diese Kombination sinnvoll sein, weil sie Sicherheit, Restwerterlös und Nachhaltigkeit in einem Prozess zusammenführt. Vor einer Beauftragung sollten die individuellen Anforderungen dennoch schriftlich festgelegt werden. Bei besonders sensiblen Daten empfiehlt sich zusätzlich die Einbindung des Datenschutzbeauftragten, der Informationssicherheit und gegebenenfalls einer spezialisierten Rechtsberatung.
Sichere Ausmusterung beginnt lange vor dem letzten Einschalten
Datenträgervernichtung ist am zuverlässigsten, wenn sie bereits bei Beschaffung und Betrieb mitgedacht wird. Unternehmen können beispielsweise standardmäßig eine starke Laufwerksverschlüsselung einsetzen, Schlüssel zentral verwalten und Geräte eindeutig inventarisieren. Bei Servern und Storage-Systemen sollte schon vor dem Kauf geklärt werden, welche Secure-Erase- oder Sanitize-Funktionen vorhanden sind und wie sich deren Erfolg dokumentieren lässt. Auch Leasingrückläufer und Garantietauschgeräte verdienen Aufmerksamkeit: Wer ein defektes Laufwerk an den Hersteller zurücksendet, gibt möglicherweise weiterhin gespeicherte Unternehmensdaten aus der Hand. Entsprechende Rückbehaltevereinbarungen oder Vor-Ort-Vernichtungsoptionen können dieses Risiko reduzieren. Am Ende zeigt sich, dass eine sichere und gesetzeskonforme Ausmusterung kein einzelner technischer Handgriff ist. Sie ist ein Zusammenspiel aus Datenschutz, Hardwarekenntnis, Organisation, Vertragsgestaltung und Kreislaufwirtschaft. Wer diese Bereiche sauber verbindet, schützt vertrauliche Informationen und verhindert zugleich, dass brauchbare Technik unnötig zu Elektroschrott wird.
Häufige Fragen zur sicheren Datenträgervernichtung
Rund um die Löschung, Vernichtung und Wiedervermarktung betrieblicher Datenträger tauchen in der Praxis immer wieder ähnliche Fragen auf. Sie betreffen nicht nur die technische Durchführung, sondern auch Verantwortlichkeiten, Nachweise und die Auswahl geeigneter Verfahren. Die folgenden Antworten bieten eine erste Orientierung. Welche Maßnahmen im Einzelfall notwendig sind, hängt allerdings vom Schutzbedarf der gespeicherten Informationen, vom Datenträgertyp, von internen Vorgaben und von möglichen branchenspezifischen Pflichten ab.
Müssen Unternehmen jede ausgemusterte Festplatte physisch vernichten?
Nein, eine grundsätzliche Pflicht zur mechanischen Zerstörung sämtlicher Festplatten und SSDs besteht nicht. Die DSGVO verlangt ein angemessenes Schutzniveau, schreibt aber kein bestimmtes Vernichtungsgerät vor. Lässt sich ein funktionsfähiger Datenträger mit einem geeigneten Verfahren vollständig, überprüfbar und nachvollziehbar löschen, kann er anschließend weiterverwendet oder verkauft werden. Das ist häufig wirtschaftlicher und ressourcenschonender als eine sofortige Zerkleinerung. Eine physische Vernichtung bietet sich vor allem bei defekten, nicht zuverlässig ansprechbaren oder besonders sensiblen Datenträgern an. Sie kann ebenfalls erforderlich sein, wenn eine sichere Löschung technisch nicht verifiziert werden kann. Die Entscheidung sollte auf einer dokumentierten Risikobewertung beruhen. Dabei spielen die Art der gespeicherten Daten, der technische Zustand des Mediums und die vorgesehene Nachnutzung eine wesentliche Rolle.
Reicht das Formatieren einer Festplatte vor dem Verkauf aus?
Eine gewöhnliche oder schnelle Formatierung reicht für betriebliche Datenträger in der Regel nicht aus. Dabei werden oftmals lediglich Verwaltungsinformationen des Dateisystems neu angelegt oder Verweise auf gespeicherte Dateien entfernt. Die eigentlichen Inhalte können ganz oder teilweise erhalten bleiben und mit Wiederherstellungssoftware ausgelesen werden. Selbst eine vollständige Formatierung ist nicht bei jedem Datenträgertyp automatisch als professionelles Löschverfahren geeignet. Für eine sichere Ausmusterung sollten Unternehmen auf anerkannte, zum jeweiligen Medium passende Verfahren setzen. Bei magnetischen Festplatten kann ein kontrolliertes Überschreiben infrage kommen. SSDs benötigen wegen ihrer internen Speicherverwaltung dagegen häufig herstellerspezifische Secure-Erase- oder Sanitize-Befehle. Nach der Löschung sollte eine Verifikation erfolgen. Erst wenn der erfolgreiche Abschluss technisch geprüft und dokumentiert wurde, ist eine belastbare Grundlage für Wiederverwendung oder Weiterverkauf gegeben.
Welche Sicherheitsstufe nach DIN 66399 ist für ein Unternehmen richtig?
Die passende Sicherheitsstufe lässt sich nicht pauschal für alle Betriebe festlegen. Sie hängt vom Schutzbedarf der Daten ab, die auf dem betreffenden Datenträger gespeichert wurden. Allgemeine interne Informationen erfordern möglicherweise eine andere Behandlung als Personalakten, Gesundheitsdaten, Forschungsunterlagen, Konstruktionspläne oder Zugangsdaten zu kritischen Systemen. Die DIN 66399 unterscheidet Schutzklassen, Sicherheitsstufen und Materialklassen. Für magnetische Datenträger, elektronische Speicher und optische Medien gelten jeweils eigene Kategorien. Unternehmen sollten daher zunächst die enthaltenen Daten klassifizieren und mögliche Folgen eines Missbrauchs bewerten. Anschließend kann eine geeignete Sicherheitsstufe festgelegt werden. Bei gemischt genutzten Datenträgern empfiehlt es sich, vom höchsten vorhandenen Schutzbedarf auszugehen. Im Auftrag an den Vernichtungsdienstleister sollten Materialklasse, Sicherheitsstufe, Dokumentationsumfang und gewünschte Form der Vernichtung eindeutig benannt sein.
Ist ein Vernichtungszertifikat gesetzlich vorgeschrieben?
Ein bestimmtes Vernichtungszertifikat ist nicht in jedem Fall ausdrücklich gesetzlich vorgeschrieben. Unternehmen müssen jedoch nachweisen können, dass personenbezogene und vertrauliche Daten angemessen geschützt und ordnungsgemäß gelöscht oder vernichtet wurden. Ein aussagekräftiger Nachweis unterstützt diese Rechenschaftspflicht und ist daher praktisch sehr wichtig. Ein gutes Zertifikat sollte mehr enthalten als die pauschale Aussage, eine bestimmte Menge Hardware sei entsorgt worden. Hilfreich sind Angaben zu Seriennummern oder Inventarnummern, Anzahl und Art der Medien, Bearbeitungsdatum, Lösch- oder Vernichtungsverfahren, Ergebnis der Verifikation und verantwortlicher Stelle. Bei physischer Vernichtung sollte auch die angewandte Sicherheitsstufe dokumentiert sein. Das Zertifikat ersetzt allerdings weder eine lückenlose Übergabekette noch die Prüfung des Dienstleisters. Es bildet vielmehr den abschließenden Nachweis innerhalb eines umfassenderen, kontrollierten Ausmusterungsprozesses.
Wie können SSDs und NVMe-Laufwerke zuverlässig gelöscht werden?
SSDs und NVMe-Laufwerke sollten nicht einfach wie klassische magnetische Festplatten behandelt werden. Durch Wear Leveling, Over-Provisioning und reservierte Speicherbereiche erreicht ein gewöhnlicher Überschreibvorgang möglicherweise nicht jede physische Speicherzelle. Geeigneter sind häufig geräteinterne Secure-Erase- oder Sanitize-Funktionen, die über die Firmware des Laufwerks ausgeführt werden. Bei korrekt verschlüsselten Datenträgern kann unter bestimmten Voraussetzungen auch eine kryptografische Löschung sinnvoll sein. Dabei werden die zur Entschlüsselung benötigten Schlüssel zuverlässig vernichtet. Wichtig ist stets, dass das Verfahren zum konkreten Modell passt und sein Erfolg anschließend überprüft wird. Meldet das Laufwerk Fehler, ist es gesperrt oder kann der Löschvorgang nicht vollständig verifiziert werden, sollte es nicht zur Wiederverwendung freigegeben werden. In solchen Fällen ist die physische Vernichtung meist die sicherere Lösung.
Wer haftet, wenn ein beauftragter Dienstleister Daten nicht richtig vernichtet?
Die Beauftragung eines externen Dienstleisters entbindet das Unternehmen nicht automatisch von seiner datenschutzrechtlichen Verantwortung. Der Verantwortliche muss einen geeigneten Anbieter sorgfältig auswählen, die Anforderungen eindeutig festlegen und deren Einhaltung in angemessenem Umfang kontrollieren. Abhängig von der konkreten Gestaltung kann zusätzlich ein Vertrag zur Auftragsverarbeitung erforderlich sein. Kommt es durch unzureichende Löschung oder Vernichtung zu einer Offenlegung personenbezogener Daten, können Melde- und Benachrichtigungspflichten entstehen. Außerdem drohen Schadensersatzforderungen, aufsichtsrechtliche Maßnahmen und Reputationsschäden. Die vertragliche Haftungsverteilung zwischen Auftraggeber, Transporteur und Verarbeiter ist davon getrennt zu betrachten. Unternehmen sollten deshalb Zuständigkeiten, Sicherheitsmaßnahmen, Unterauftragnehmer, Versicherungsschutz, Meldewege und Nachweispflichten vorab schriftlich regeln. Eine dokumentierte Dienstleisterprüfung und eine nachvollziehbare Chain of Custody reduzieren das Risiko, ersetzen aber keine laufende Kontrolle.
Dürfen gelöschte Firmencomputer und Datenträger weiterverkauft werden?
Grundsätzlich dürfen ausgemusterte Firmencomputer und funktionsfähige Datenträger nach einer sicheren, verifizierten Datenlöschung weiterverkauft werden. Vorher sollten jedoch Eigentumsverhältnisse, Leasingbedingungen, Lizenzfragen und mögliche vertragliche Einschränkungen geklärt sein. Auch lokal gespeicherte Zugangsdaten, TPM-Schlüssel, BIOS-Passwörter, Fernwartungskonfigurationen und Einträge in zentralen Geräteverwaltungen müssen berücksichtigt werden. Bei Notebooks und Mobilgeräten reicht es beispielsweise nicht immer, nur das sichtbare Benutzerkonto zu entfernen. Geräte sollten aus Mobile-Device-Management-, Cloud- und Herstellerkonten ausgetragen werden, damit der neue Besitzer sie ordnungsgemäß verwenden kann und keine Verbindung zur früheren Unternehmensumgebung bestehen bleibt. Nach erfolgreicher Aufbereitung kann eine Wiedervermarktung ökologische und wirtschaftliche Vorteile bieten. Schlägt die Löschung eines einzelnen Datenträgers fehl, darf das betreffende Medium jedoch nicht gemeinsam mit dem übrigen Gerät unkontrolliert weitergegeben werden.
Wie lange sollten Lösch- und Vernichtungsnachweise aufbewahrt werden?
Für Lösch- und Vernichtungsnachweise gibt es keine einzige Aufbewahrungsfrist, die unabhängig vom Einzelfall für jedes Unternehmen gilt. Die Dauer sollte sich nach gesetzlichen Nachweispflichten, möglichen Verjährungsfristen, internen Compliance-Regeln und dem jeweiligen Risiko richten. Wichtig ist, dass die Nachweise lange genug verfügbar bleiben, um bei einer Prüfung oder einem Vorfall belegen zu können, wie mit den betroffenen Datenträgern umgegangen wurde. Gleichzeitig können auch Protokolle selbst personenbezogene oder sicherheitsrelevante Informationen enthalten. Sie sollten daher nicht unbegrenzt gespeichert, sondern in das betriebliche Lösch- und Berechtigungskonzept aufgenommen werden. Empfehlenswert ist eine dokumentierte Fristenregelung, die festlegt, welche Nachweise wo gespeichert werden, wer darauf zugreifen darf und wann sie gelöscht werden. Datenschutzbeauftragte, Informationssicherheit, Rechtsabteilung und interne Revision sollten diese Regelung gemeinsam abstimmen.
Schreibe einen Kommentar